01
سطح الهجوم
- سجلات DNS
- الخدمات المفتوحة
- التقنيات المكشوفة
- البنية التحتية العامة
يستخدم المهاجمون الآن الذكاء الاصطناعي لاكتشاف المواقع المكشوفة بسرعة أكبر. تُجري Arribatt Pulse 360 فحوصات أمنية للمواقع من الخارج، بالطريقة التي يتّبعها المهاجمون، وتقدّم تقارير واضحة توضّح ما تغيّر وما ينبغي إصلاحه أولًا. تُجدول الفحوصات وفقًا لباقتك، بما فيها الباقة المجانية.
النتائج
4 (مثال)
الفحوصات المعروضة
16 (مثال)
جدول مراقبة توضيحي · تقرير نموذجي — بيانات توضيحية
اكتمل الفحص · 06:00 · التقرير جاهز
استكشف عرضًا توضيحيًا للفحص الأمني وتعرّف على كيفية تحويل النتائج التقنية إلى تقرير واضح.
عرض تجريبي — لا يتم إجراء فحص حقيقي · أدخل المواقع التي تملكها أو تتحكم بها أو لديك إذن صريح بفحصها فقط.
عرض توضيحي فقط؛ لا تُرسل طلبات إلى الشبكة.
هذه الفحوصات أمثلة فقط.
التقدم
0 / 6 فحوصات مكتملة
نتائج توضيحية — ليست تقييمًا حقيقيًا
مثال: قد يكون ترويس سياسة الأمان غير موجود.
مثال: قد يكشف الخادم عن معلومات الإصدار.
تظهر في التقرير الحقيقي بعد الموافقة
تتطلب التقييمات الأمنية إثبات ملكية الموقع وتفويضًا صريحًا. سجّل موقعك للوصول إلى اختبارات أمنية أعمق ونتائج قابلة للتنفيذ.
سجّل وتحقّق من الملكية01
02
03
04
نفحص فقط الأصول التي تملكها أو لديك تصريح بفحصها.
يُرتب الفحص الأول بعد التسجيل والتحقق من التصريح.
تتطلب التحقق والموافقة الصريحة.
أصول العملاء ضمن النطاق المتفق عليه فقط.
يعيد Arribatt Pulse 360 فحص مواقعك حسب وتيرة خطتك، وينبهك عند تغيّر الوضع الأمني. نحتفظ بنتائج الفحوص لتتمكن من متابعة تطور المخاطر ومعرفة ما تم إصلاحه.
jQuery 3.4.1 — CVE-2020-11022
مضيف جديد: staging.example.com
تنتهي صلاحية شهادة TLS خلال 9 أيام
تحذير أمني جديد يخص nginx 1.18.0
إزالة ترويسة Strict-Transport-Security
آمن
آمن
آمن
آمن
تعرض جديد
تم الإصلاح
آمن
تقرير نموذجي — بيانات توضيحية
تقرير تقييم أمني واضح يتضمن ملخص مستويات الخطورة والنتائج التي يمكنك مناقشتها مع مطور موقعك أو فريق التقنية.
عرض الباقات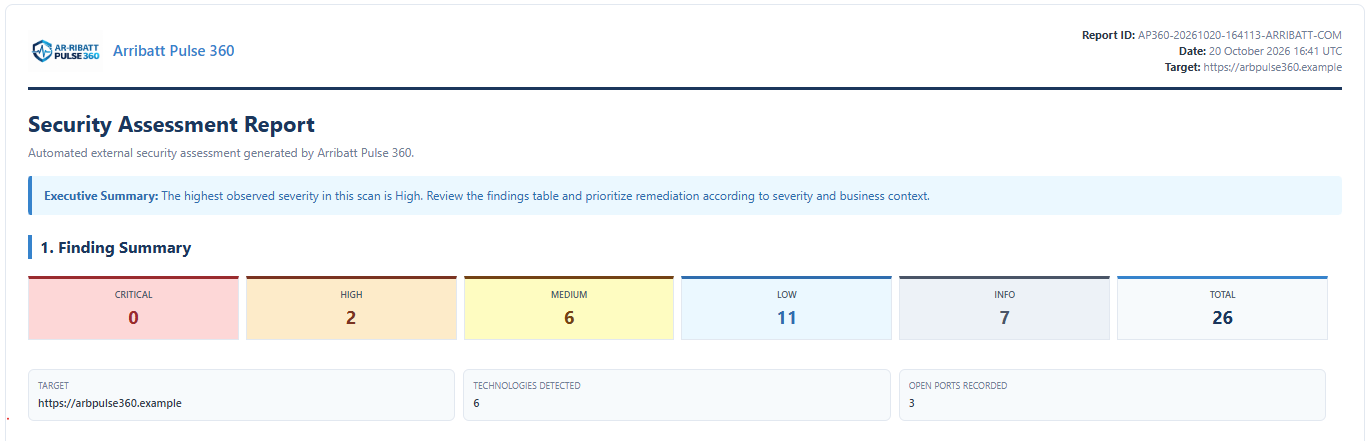
سجّل موقعك المصرّح به واحصل على نتائج واضحة وخطوات مقترحة.